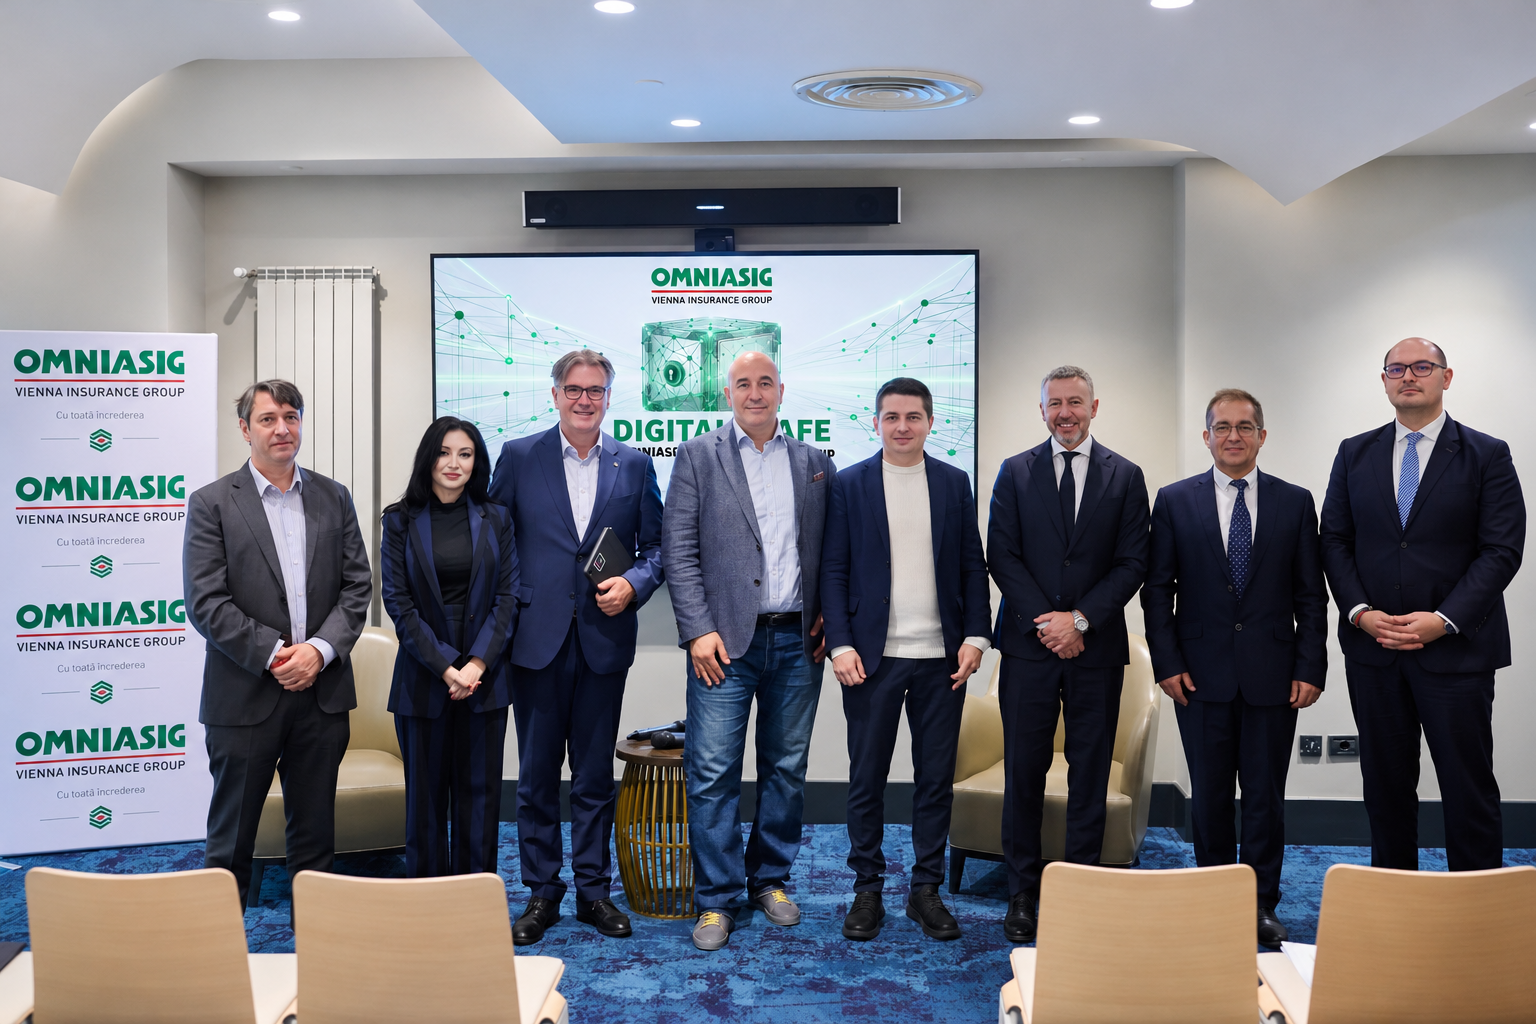
OMNIASIG Vienna Insurance Group a organizat conferința DIGITAL SAFE, un eveniment dedicat securității cibernetice pentru mediul de afaceri în era inteligenței artificiale, o premieră pentru un asigurător din România. Prin acest demers de risk literacy, susținut de Vienna Insurance Group, OMNIASIG, unul dintre liderii pieței locale de asigurări, își asumă un rol activ în informarea și conștientizarea partenerilor de afaceri cu privire la riscurile cibernetice, care pot afecta orice companie, indiferent de dimensiune. Digitalizarea proceselor contribuie la eficientizarea activității, dar aduce și expuneri semnificative, care trebuie înțelese și gestionate. Demersul OMNIASIG pune astfel în prim-plan educația și prevenția.
„Un atac cibernetic reușit nu este exclusiv o problemă de IT. Este un risc de business și de continuitate operațională. Este un aspect de educație a colegilor și partenerilor cu impact în reputație. În contextul legislativ actual – NIS2, DORA, GDPR, AI Act, CRA, riscul cibernetic intră în sfera de răspundere a managementului companiei atacate. Pe noi, asigurătorii, astfel de dezbateri ne ajută să cunoaștem și să comensurăm riscurile, pentru a ne gândi la partea de acoperire, unde și cum trebuie să ne adaptăm”, a declarat Mihai Tecău, CEO OMNIASIG Vienna Insurance Group.
Tot despre adaptarea la noile realități digitale a vorbit și președintele Autorității de Supraveghere Financiară (ASF), Alexandru Petrescu. Acesta a încurajat companiile de asigurări și UNSAR să colaboreze pentru identificarea unor îmbunătățiri legislative care să susțină digitalizarea proceselor și să ofere clienților o experiență mai simplă și mai intuitivă.
Stelian Cristea, DNSC: „Securitatea cibernetică depinde de proceduri clare și de capacitatea de reacție”
Pornind de la cazuri reale de phishing bancar, fraude prin SMS și ransomware, vorbitorii au analizat modul în care inteligența artificială amplifică posibilitățile atacatorilor, inclusiv prin deepfake și phishing personalizat. În 2025, Directoratul Național de Securitate Cibernetică (DNSC) a înregistrat aproape 5.000 de tentative de phishing, iar în 2026 numărul incidentelor este deja mult mai mare, deși anul nu s-a încheiat încă. Numărul conturilor compromise a crescut în 2025 cu 353% față de 2024, de la 248 de cazuri la 1.125.
În acest context, Directoratul Național de Securitate Cibernetică atrage atenția că securitatea cibernetică a unei companii nu depinde doar de tehnologie, ci și de proceduri solide, clare și concise, de guvernanța organizațională, de regulile privind achizițiile și accesul, de procedurile de lucru cu partenerii și, nu în ultimul rând, de capacitatea de a lua rapid decizii.
„Utilizarea AI-ului de către atacatori obligă companiile să fie permanent în alertă pentru a nu fi compromise. În plus, o treime din breșele de securitate implică o terță parte, adică furnizorii. Suntem la fel de expuși riscului de atac cibernetic ca furnizorii noștri. Ce face AI-ul în tot acest timp? Îi ajută pe actorii malițioși să își crească viteza atacurilor, să exploateze mai eficient sensibilitățile personalului. În 2025, phishing-ul automatizat cu AI a fost de 4,5 ori mai eficient decât în 2024. Cum compensăm toată această situație? Cu proceduri și prin puterea de a lua decizii rapid”, a punctat Stelian Cristea, Director Adjunct DNSC.
Gestionarea acestor riscuri presupune un set coerent de măsuri: autentificare în mai mulți pași, controlul comunicării, un plan de actualizare a sistemelor și simulări ale unor posibile incidente cibernetice. Uniunea Națională a Societăților de Asigurare și Reasigurare din România (UNSAR) a salutat inițiativa OMNIASIG Vienna Insurance Group și și-a reafirmat angajamentul de a intensifica demersurile de prevenție, pentru a ajuta clienții să recunoască și să evite amenințările cibernetice.
„Vedem că relația românilor cu furnizorii de polițe de asigurări devine tot mai digitalizată. În prezent, 30% dintre români utilizează un canal digital pentru asigurări, cu 5% mai mult decât anul trecut și cu 7% în plus față de 2024. Astfel că riscurile devin și ele mai mari. 43% dintre români se tem că ar putea cădea victime ale unui atac cibernetic”, a precizat Alexandru Ciuncan, Director General UNSAR.
Cum se poate ajunge de la o criză de IT la una de business
Cum se transformă un incident cibernetic într-o daună financiară și ce decizii sunt esențiale pentru gestionarea unei astfel de crize? Adrian Baciu, Country CISO VIG RO-MD, a ilustrat acest parcurs printr-un exemplu concret:
„O criză de IT poate începe în momentul în care un angajat descarcă pe laptop un fișier cu malware. Dacă acel malware nu este imediat identificat de antivirusul companiei, în doar două minute, acea criză poate să se transforme într-o criză de business. Iar într-un astfel de caz, pentru a nu exista compromitere totală din partea atacatorului în următoarele 48 de ore, procedurile clare și oamenii pregătiți să recupereze fișiere și să refacă totul de la zero pot preîntâmpina pagube și blocaje în activitate.”
În cadrul evenimentului, au mai luat cuvântul Magda Irimia, avocat specializat în Cyber Law, care a evidențiat impactul tot mai mare al riscurilor cibernetice asupra companiilor, responsabilitățile managementului în contextul noilor reglementări și consecințele juridice ale incidentelor de securitate, precum și Andrei Avădănei, fondator și organizator DefCamp, care a prezentat recomandări practice și măsuri concrete de prevenire și răspuns în cazul unui incident informatic. Printre altele, experții în securitate cibernetică au subliniat și importanța utilizării responsabile a aplicațiilor de inteligență artificială la locul de muncă. Datele personale și informațiile din contracte sau documente oficiale nu trebuie introduse în aceste aplicații, dacă nu sunt publice. În cazul unui incident de securitate, recomandările au vizat păstrarea calmului, contactarea responsabilului IT și schimbarea rapidă a parolelor sau contactarea băncii, în funcție de natura incidentului.
Pentru a sprijini evaluarea nivelului individual de securitate digitală, OMNIASIG pune la dispoziție un chestionar care poate fi completat în 5 minute. Disponibil pe website-ul OMNIASIG, acesta ajută utilizatorii să identifice eventuale vulnerabilități și să ia din timp măsuri de protecție.


COMMENTS