Inteligența artificială a intrat în firmele românești mai repede decât regulile care ar trebui să însoțească utilizarea ei. Aproape două treimi (62%) dintre companii folosesc deja instrumente AI, dar doar 26% au stabilit reguli pentru utilizarea lor, iar 20% și-au instruit angajații, arată un studiu realizat de MIA pentru Edge Institute și Concordia, publicat în octombrie 2026. Diferența se traduce într-un risc concret: contracte, oferte, baze de date cu clienți sau informații financiare nepublice ajung în aplicații despre care angajatorul nu știe unde și cât timp stochează datele.
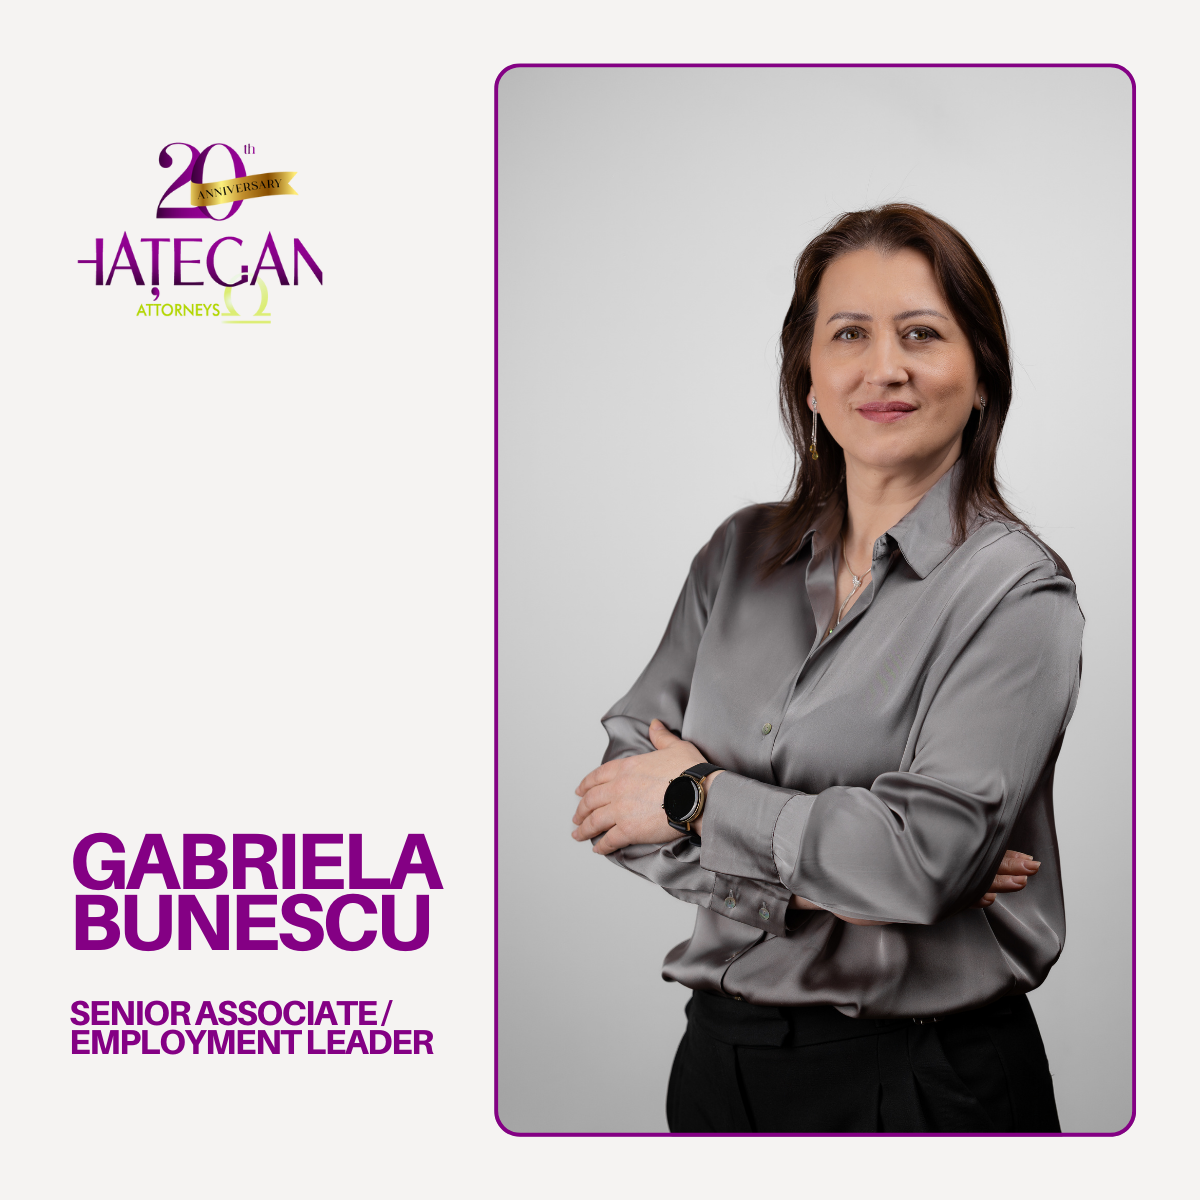
Gabriela Bunescu, Senior Associate, Hațegan Attorneys, spune că: „Utilizarea instrumentelor AI nu înlătură obligația de confidențialitate a salariatului. Iar înlocuirea numelui unui angajat cu «Angajat A» nu anonimizează automat un document dacă acesta păstrează informații precum funcția, salariul sau localitatea persoanei.„
Primul pas recomandat de Hategan Attorneys este un set de reguli scrise privind utilizarea instrumentelor AI. În temeiul prerogativei de organizare și conducere a activității, prevăzute de art. 40 din Codul muncii, angajatorul poate stabili ce instrumente AI sunt permise, ce categorii de informații nu pot fi introduse în acestea și în ce condițiipot fi utilizate conturile personale în scop profesional. Aceste reguli trebuie corelate cu obligațiile salariațiilor de fidelitate și de păstrare a secretului de serviciu prevăzute de art. 39 și eventualei clauze de confidențialitate din contractul de muncă, reglementate de art. 26. Hategan Attorneys recomandă ca instrumentele să fie evaluate înainte de aprobare: condițiile de utilizare, cum prelucrează furnizorul datele, dacă le folosește pentru antrenarea modelelor și cât timp le păstrează. Un cont profesional nu garantează, prin el însuși, protecția informațiilor.
Regulile nu sunt suficiente fără instruire, care este deja o obligație legală. Art. 4 din Regulamentul (UE) 2024/1689 privind inteligența artificială, aplicabil din februarie 2025, le cere companiilor care folosesc sisteme AI să le asigure angajaților un nivel suficient de pregătire. Instruirea ar trebui adaptată pe departamente, pentru că HR-ul, financiarul, juridicul și vânzările lucrează cu tipuri diferite de date sensibile.
Controlul are și el limite. Monitorizarea comunicațiilor electronice ale angajaților este permisă doar în condițiile art. 5 din Legea nr. 190/2018: cu un interes legitim justificat, cu informarea prealabilă a salariaților și cu măsuri proporționale.
Dacă datele au ajuns totuși unde nu trebuia, timpul de reacție contează. Când sunt implicate date personale, art. 33 și 34 din GDPR impun, atunci când sunt îndeplinite condițiile legale, notificarea autorității de supraveghere în cel mult 72 de ore. Sancționarea angajatului nu este însă automată. Răspunderea disciplinară, reglementată de art. 247 din Codul muncii, presupune analiza vinovăției după criteriile de la art. 250 și respectarea procedurii de cercetare prevăzute de art. 251 și 252. Iar fără reguli comunicate în prealabil, o sancțiune devine greu de susținut.


COMMENTS